DISPATCH №0915 / 2026-09-15 / MORNING EDITION / 06 ITEMS / BUILD 20260915.0722 / LIVE / CURATED BY 泉水亮介
VCB News & Post Headline
JST · 07:22 · MON
MORNING DISPATCH · MONDAY · SEPTEMBER 15, 2026

2026.09.15

Browser · Cloudflare · Deep · Claude 06 ITEMS · READ 4 min
ニュース / DEVELOPERS.CLOUDFLARE.COM / NEWS

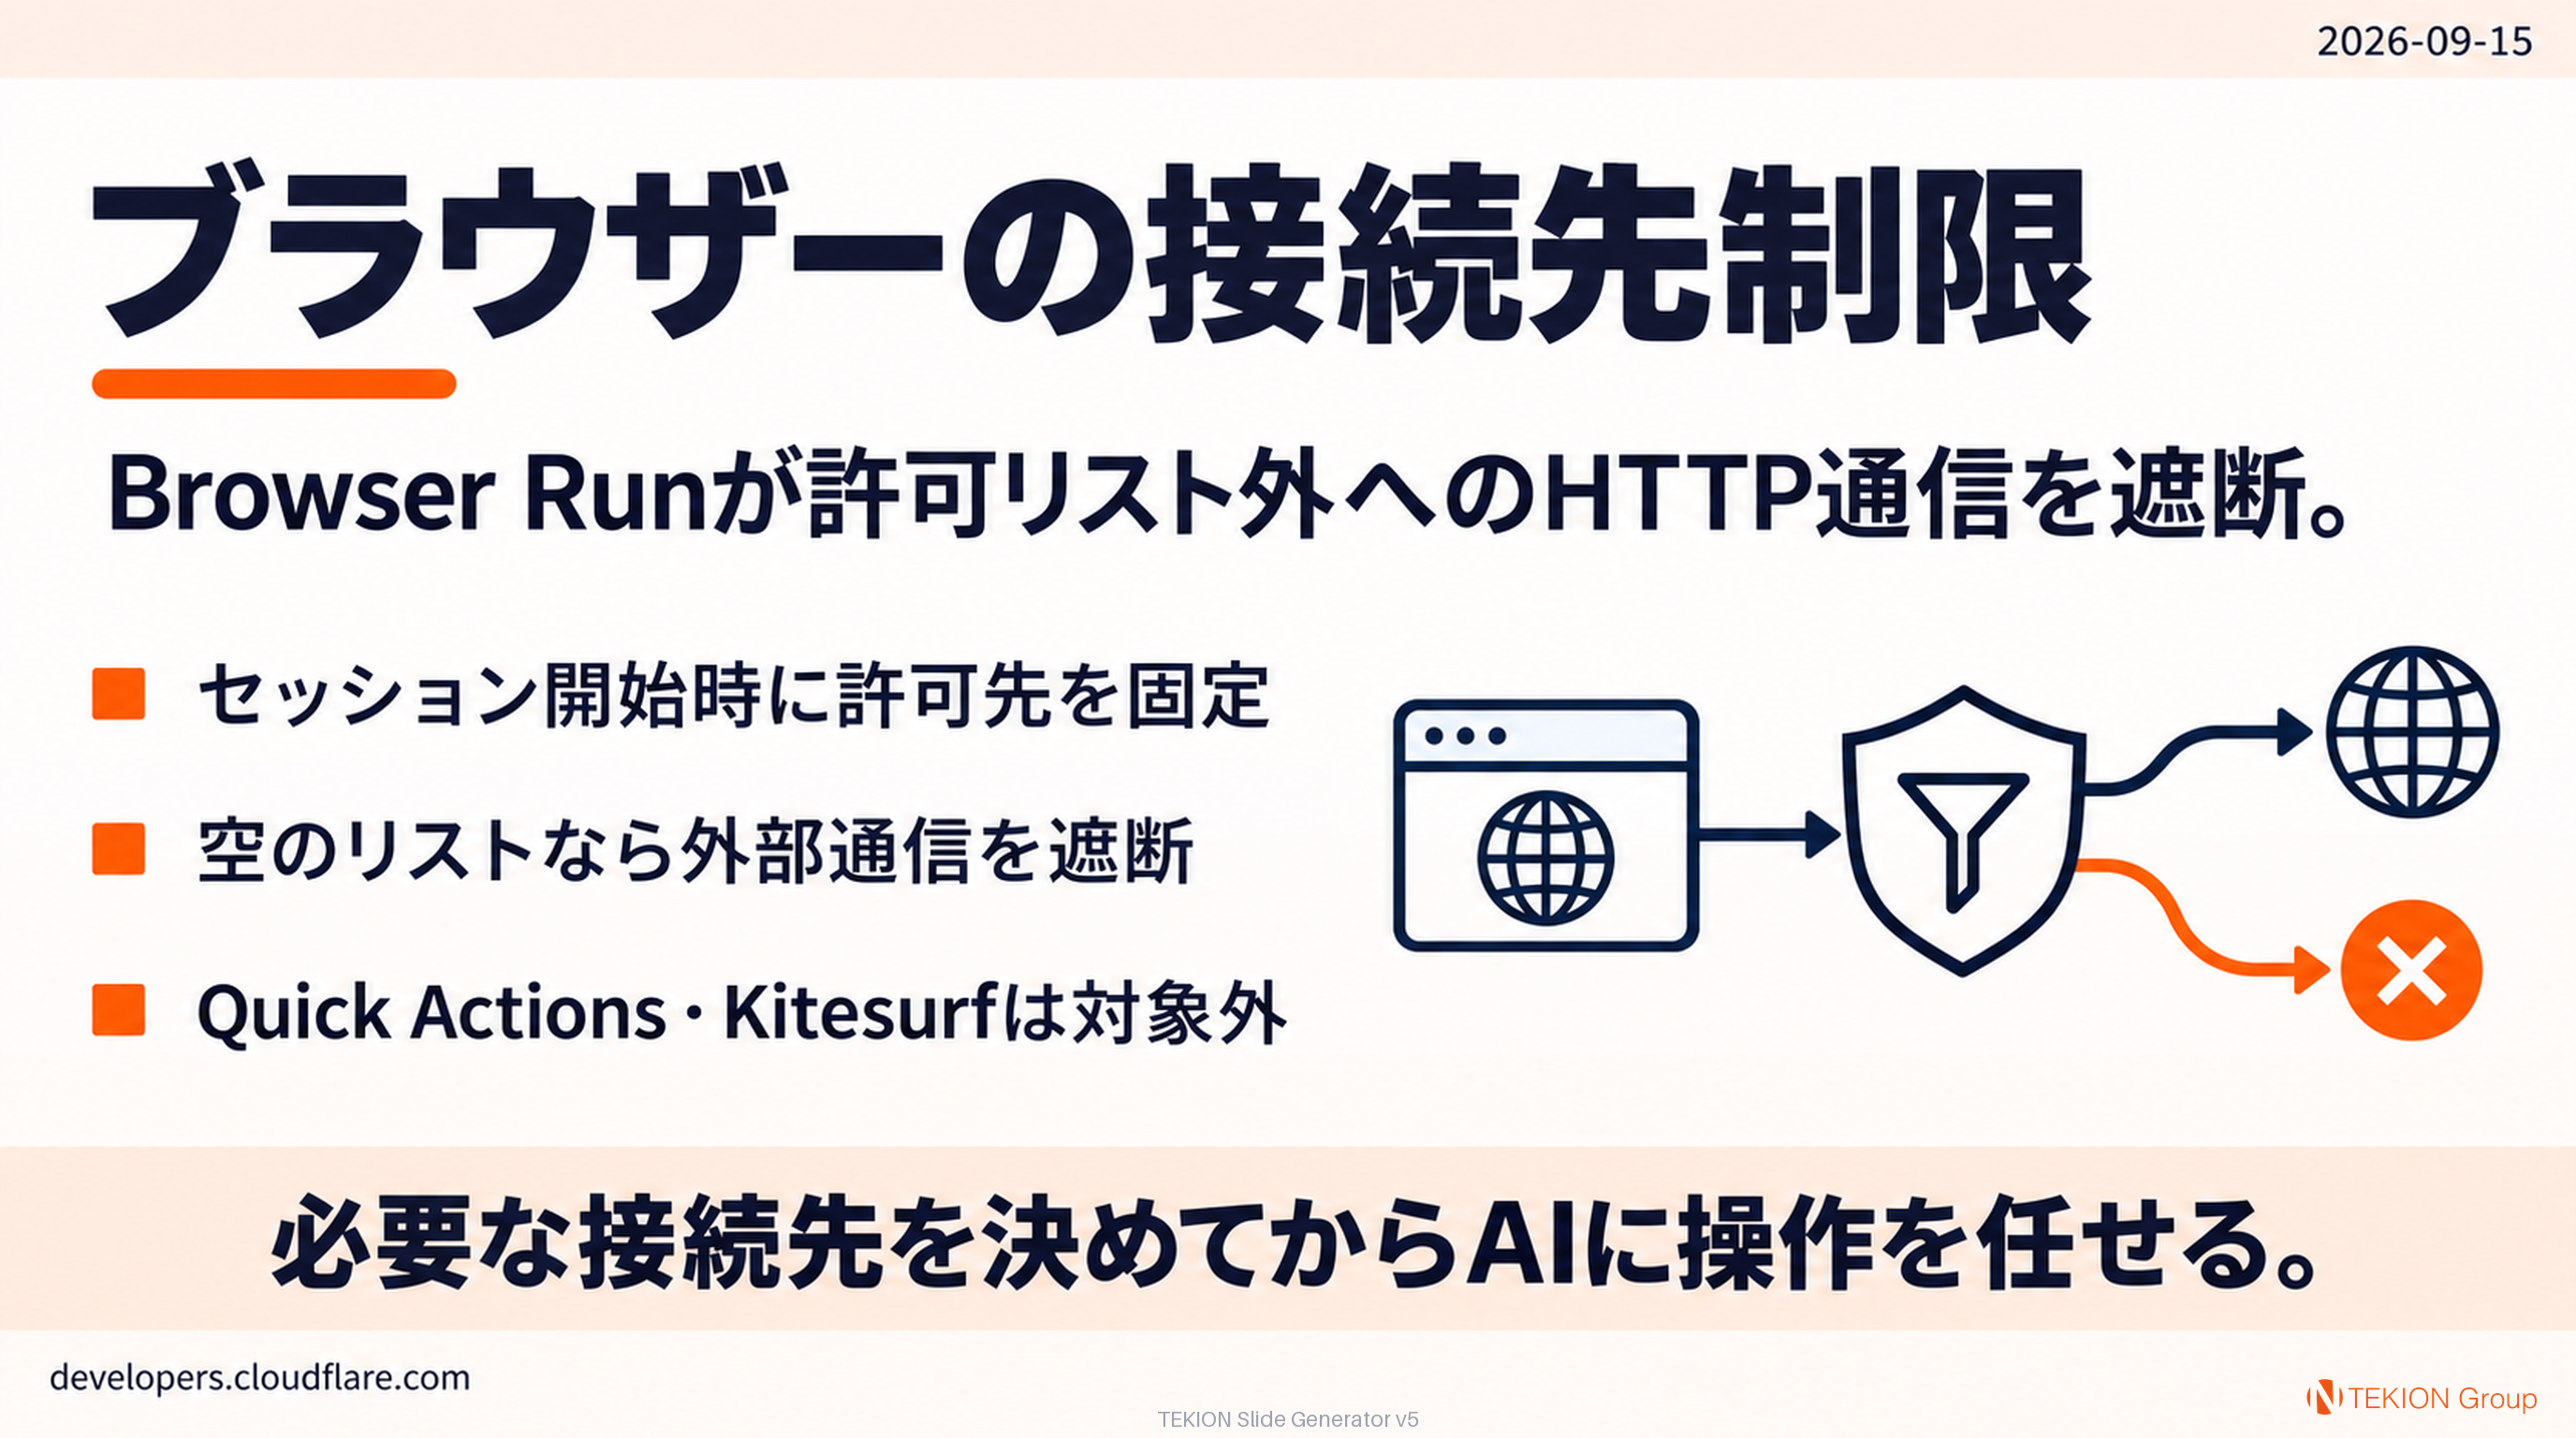
Browser Runでブラウザーの接続先を限定
Browser Runでブラウザーの接続先を限定

CloudflareのBrowser Runに、ブラウザーがHTTP・HTTPSで接続できるホスト名を限定するguardrailsが加わりました。PuppeteerやPlaywrightなどでセッション開始時に設定し、許可していない接続先への要求を遮断します。操作せずに実行中の画面を見る、Live Viewの読み取り専用リンクも追加されました。

キーポイント

  • 許可リストはセッション開始時に設定し、その間は固定
  • 空の許可リストで外部HTTP・HTTPS通信を遮断
  • Quick ActionsとKitesurfは対象外
AIにWeb操作を任せるとき、使ってよいサイトを実行環境側で絞れます。HTMLからPDFを作る用途でも、意図しない外部画像やスクリプトの読み込みを防げます。
ニュース / DEVELOPERS.CLOUDFLARE.COM / NEWS

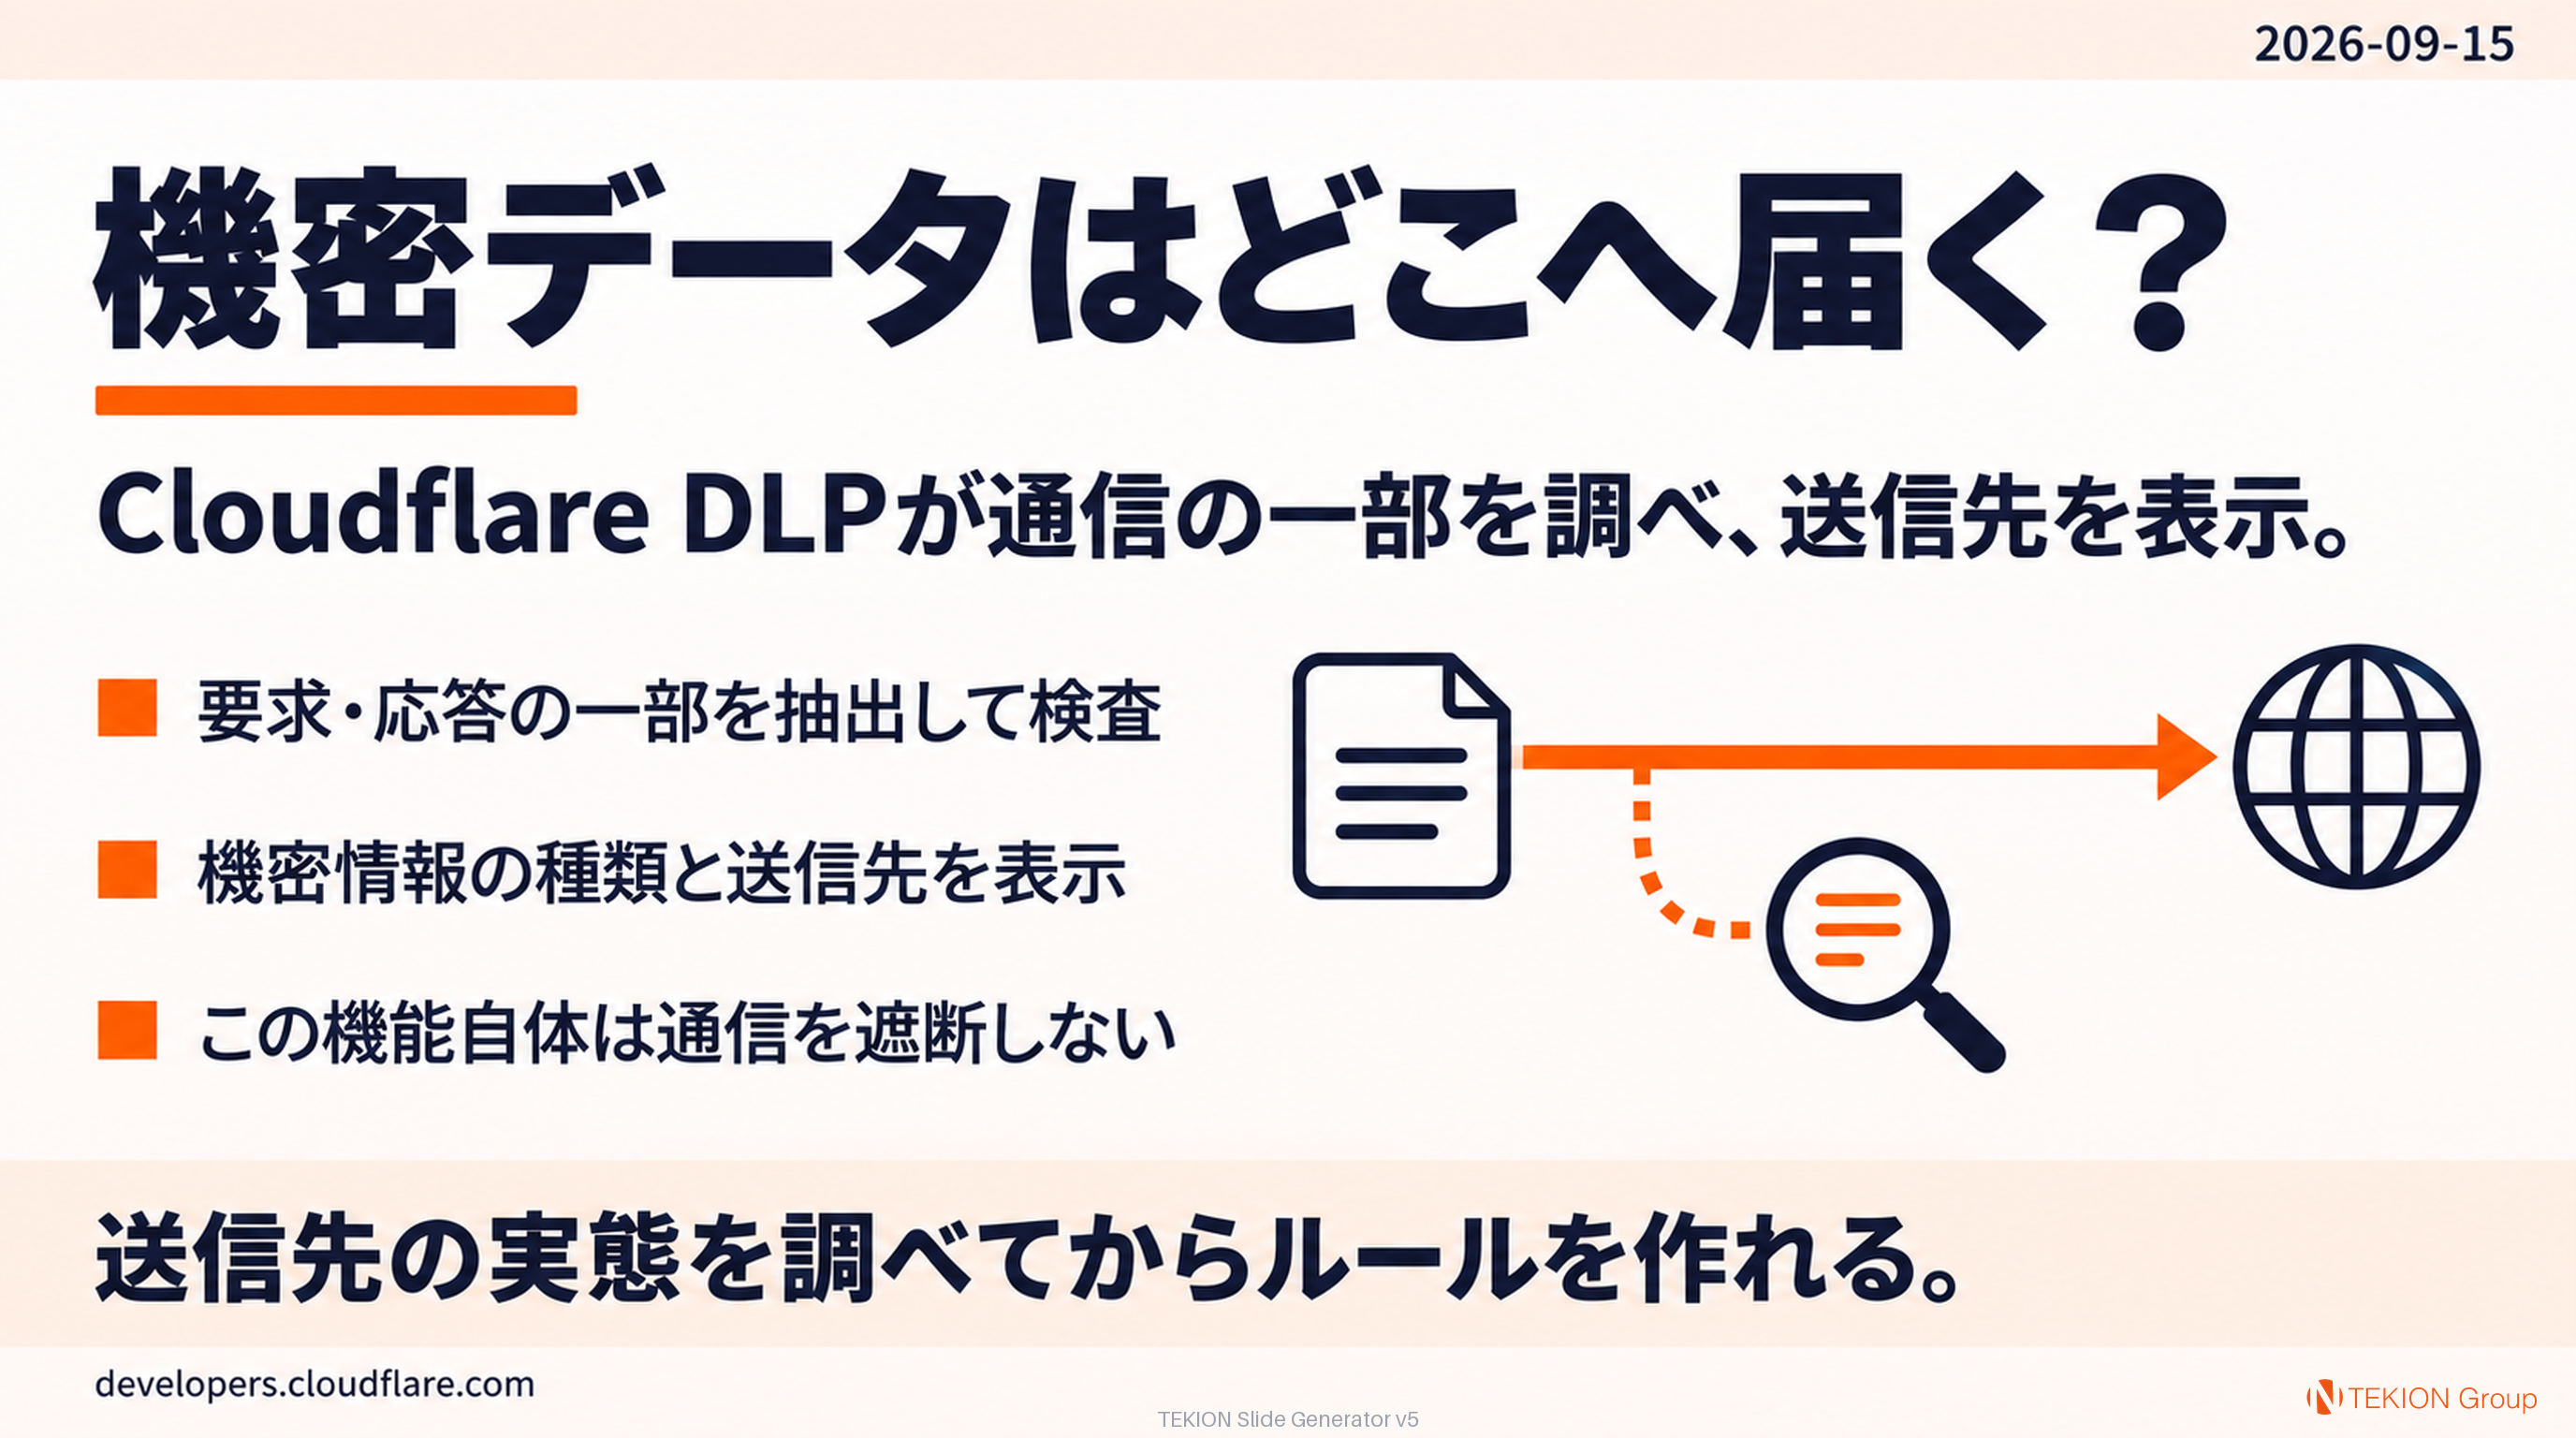
Cloudflare DLPで機密データの送信先を調べる

Cloudflare DLPで機密データの送信先を調べる

Cloudflareは、情報漏洩対策機能DLPのPassive Detectionを一般提供しました。Gatewayを通るHTTP通信の一部を抽出して調べ、機密情報の種類や送信先、既存ルールの適用状況を表示します。遮断ルールを作る前から調査できますが、この機能自体が通信を遮断するわけではありません。

キーポイント

  • Gatewayを通るHTTP要求・応答の一部が検査対象
  • HTTPSの検査にはTLS復号などの前提設定が必要
  • 元の要求・応答本文は保存せず、検出情報を表示
社内のデータがどのサービスへ送られているかを把握し、実態に合わせてルールを作れます。AIサービスへの入力を調べる場合も、全通信の検査ではない点を踏まえて使う機能です。
ニュース / GITHUB.COM / NEWS

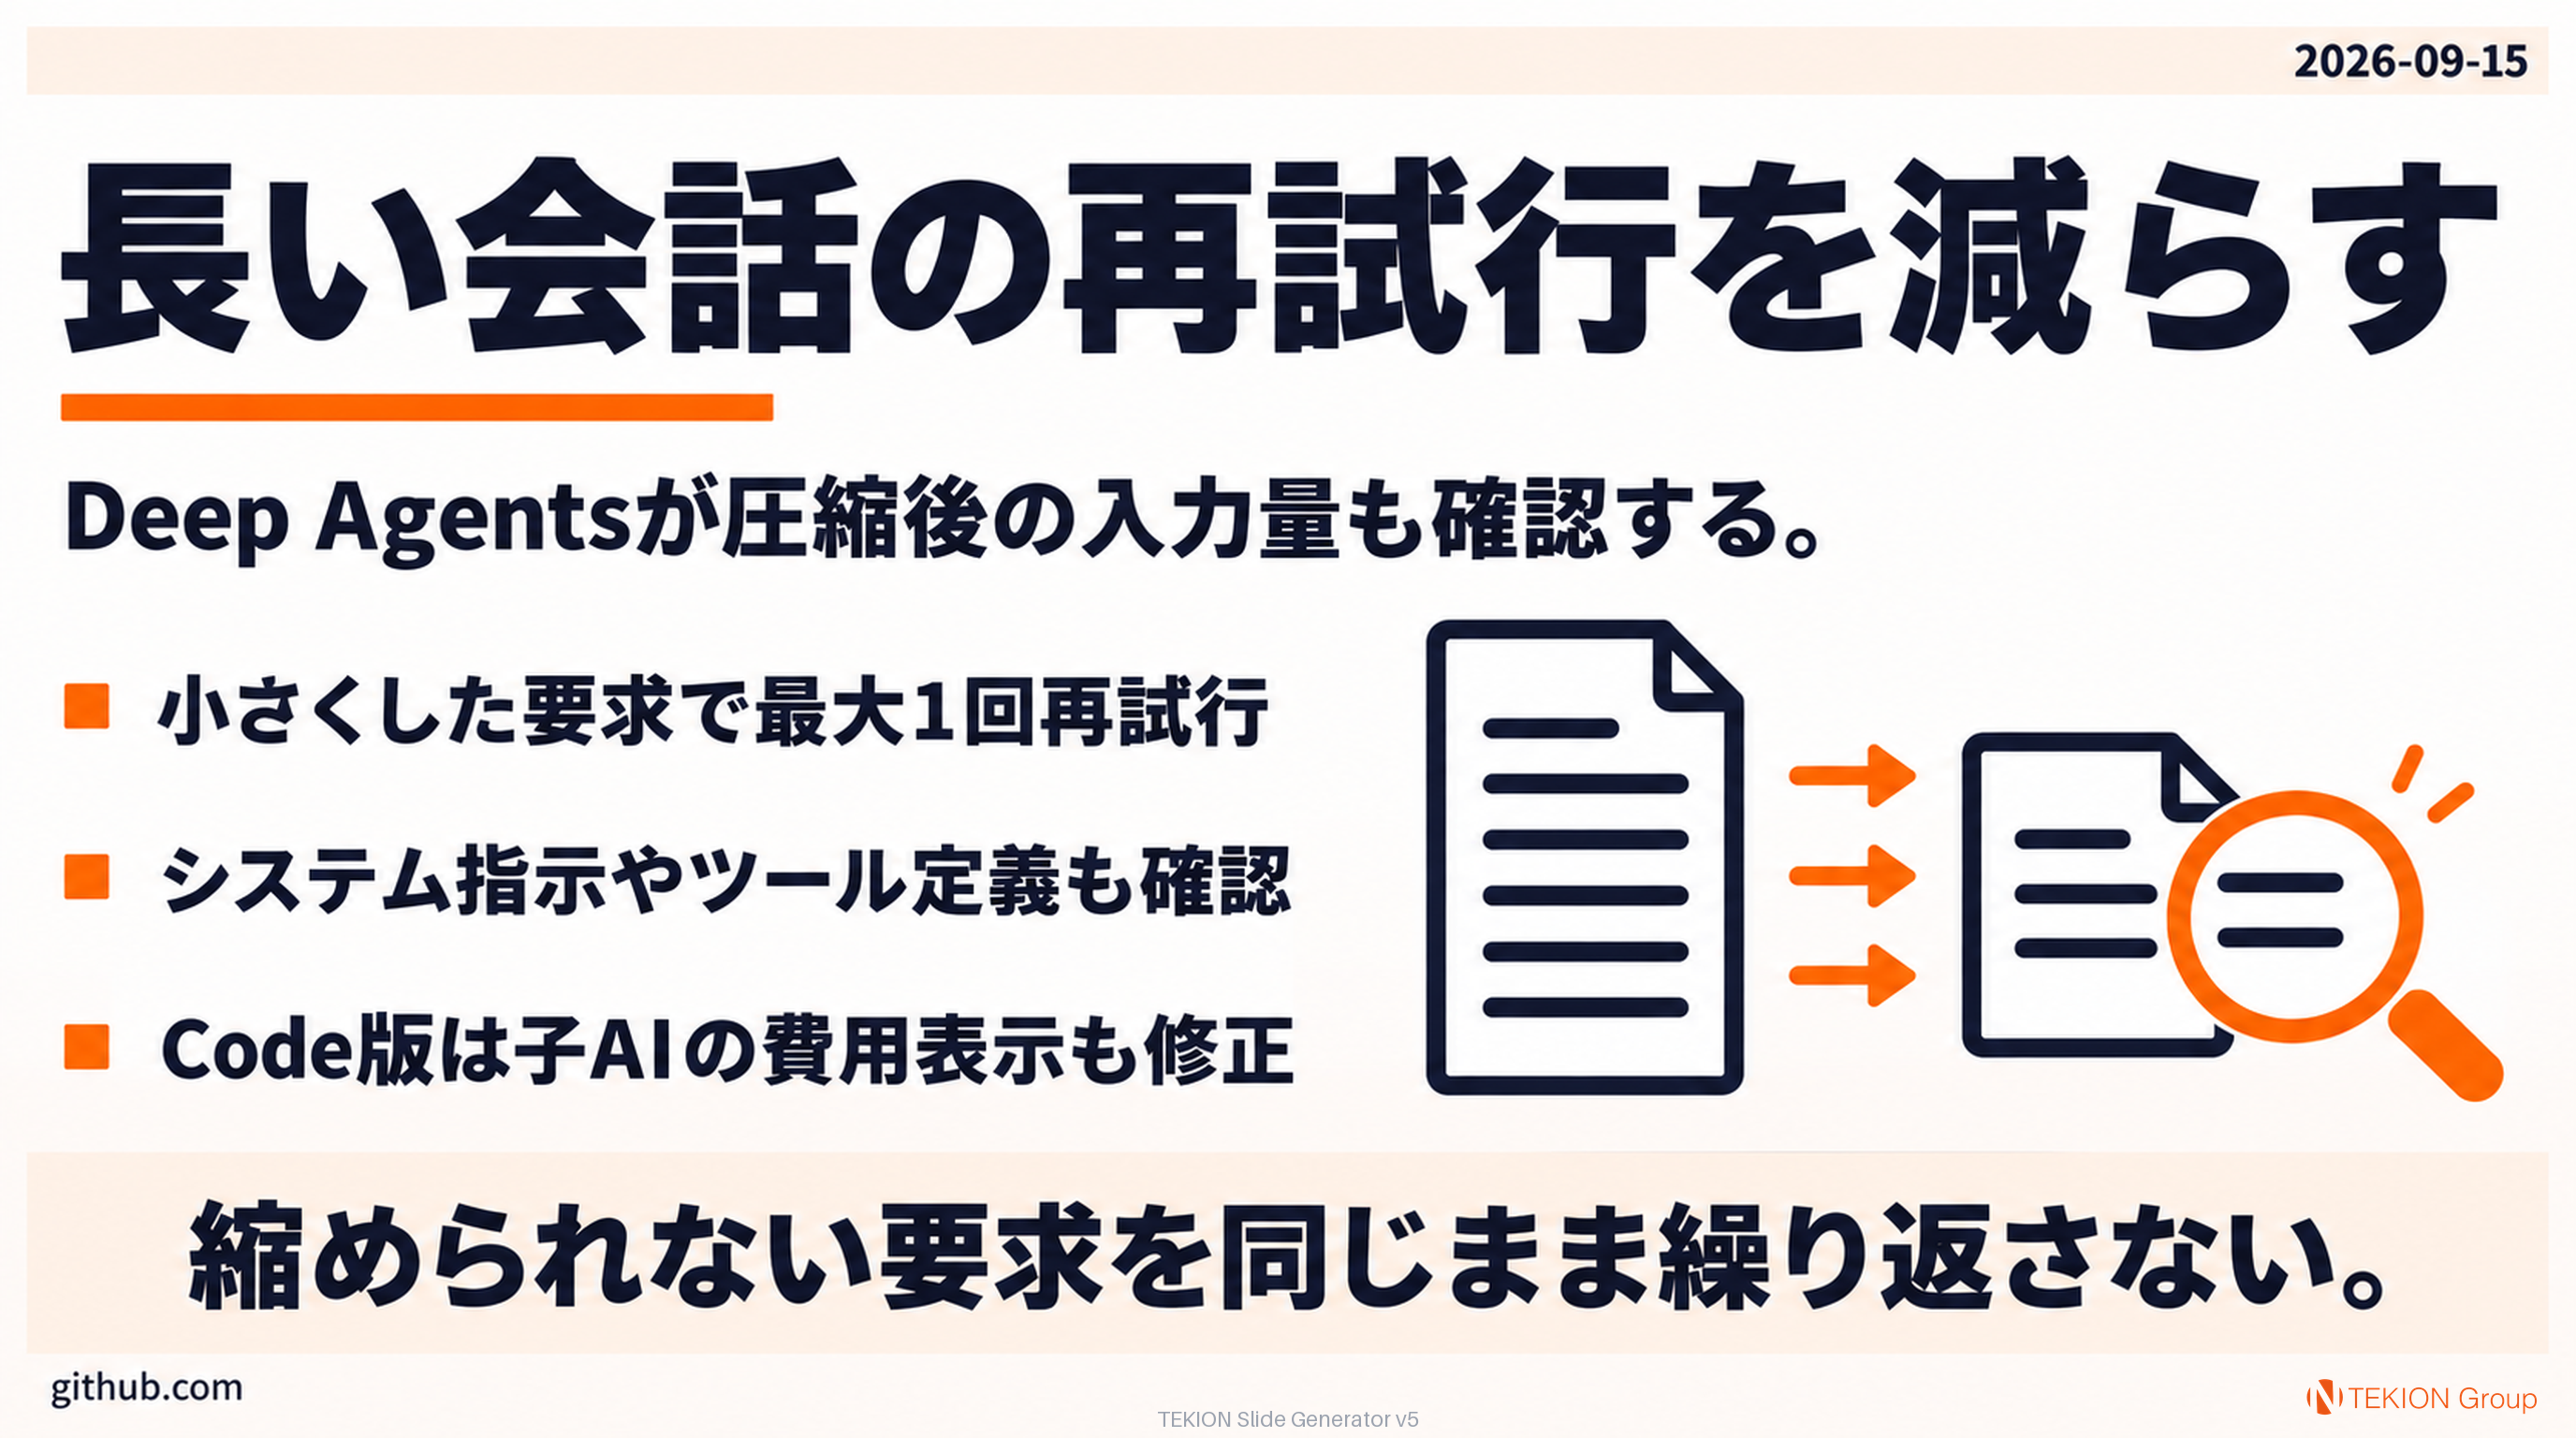
Deep Agentsが長い会話の再試行と費用表示を修正

Deep Agentsが長い会話の再試行と費用表示を修正

Deep Agents 0.7.14は、会話の圧縮後にもモデルへ渡す情報量を確認し、入力上限を超えた際の再試行を制限します。縮められない要求はエラーで終了し、同じ大きさの要求を繰り返す事態を防ぎます。同日公開のDeep Agents Code 0.1.69では、子エージェントの費用表示にそのモデルの単価を使い、最終利用量で補正する修正も入りました。

キーポイント

  • 圧縮処理1回につき、小さくした要求での再試行は最大1回
  • システム指示とツール定義も入力量の確認対象
  • 入力のトークン数は推定値で、モデルの上限設定が必要
  • Code 0.1.69は子エージェントの暫定費用表示を修正
長時間のAI作業では、失敗した要求を無制限に再送しない設計が必要です。費用の表示改善と実際の利用量削減は別なので、停止理由と確定した費用を一緒に確認しましょう。
ニュース / GITHUB.COM / NEWS

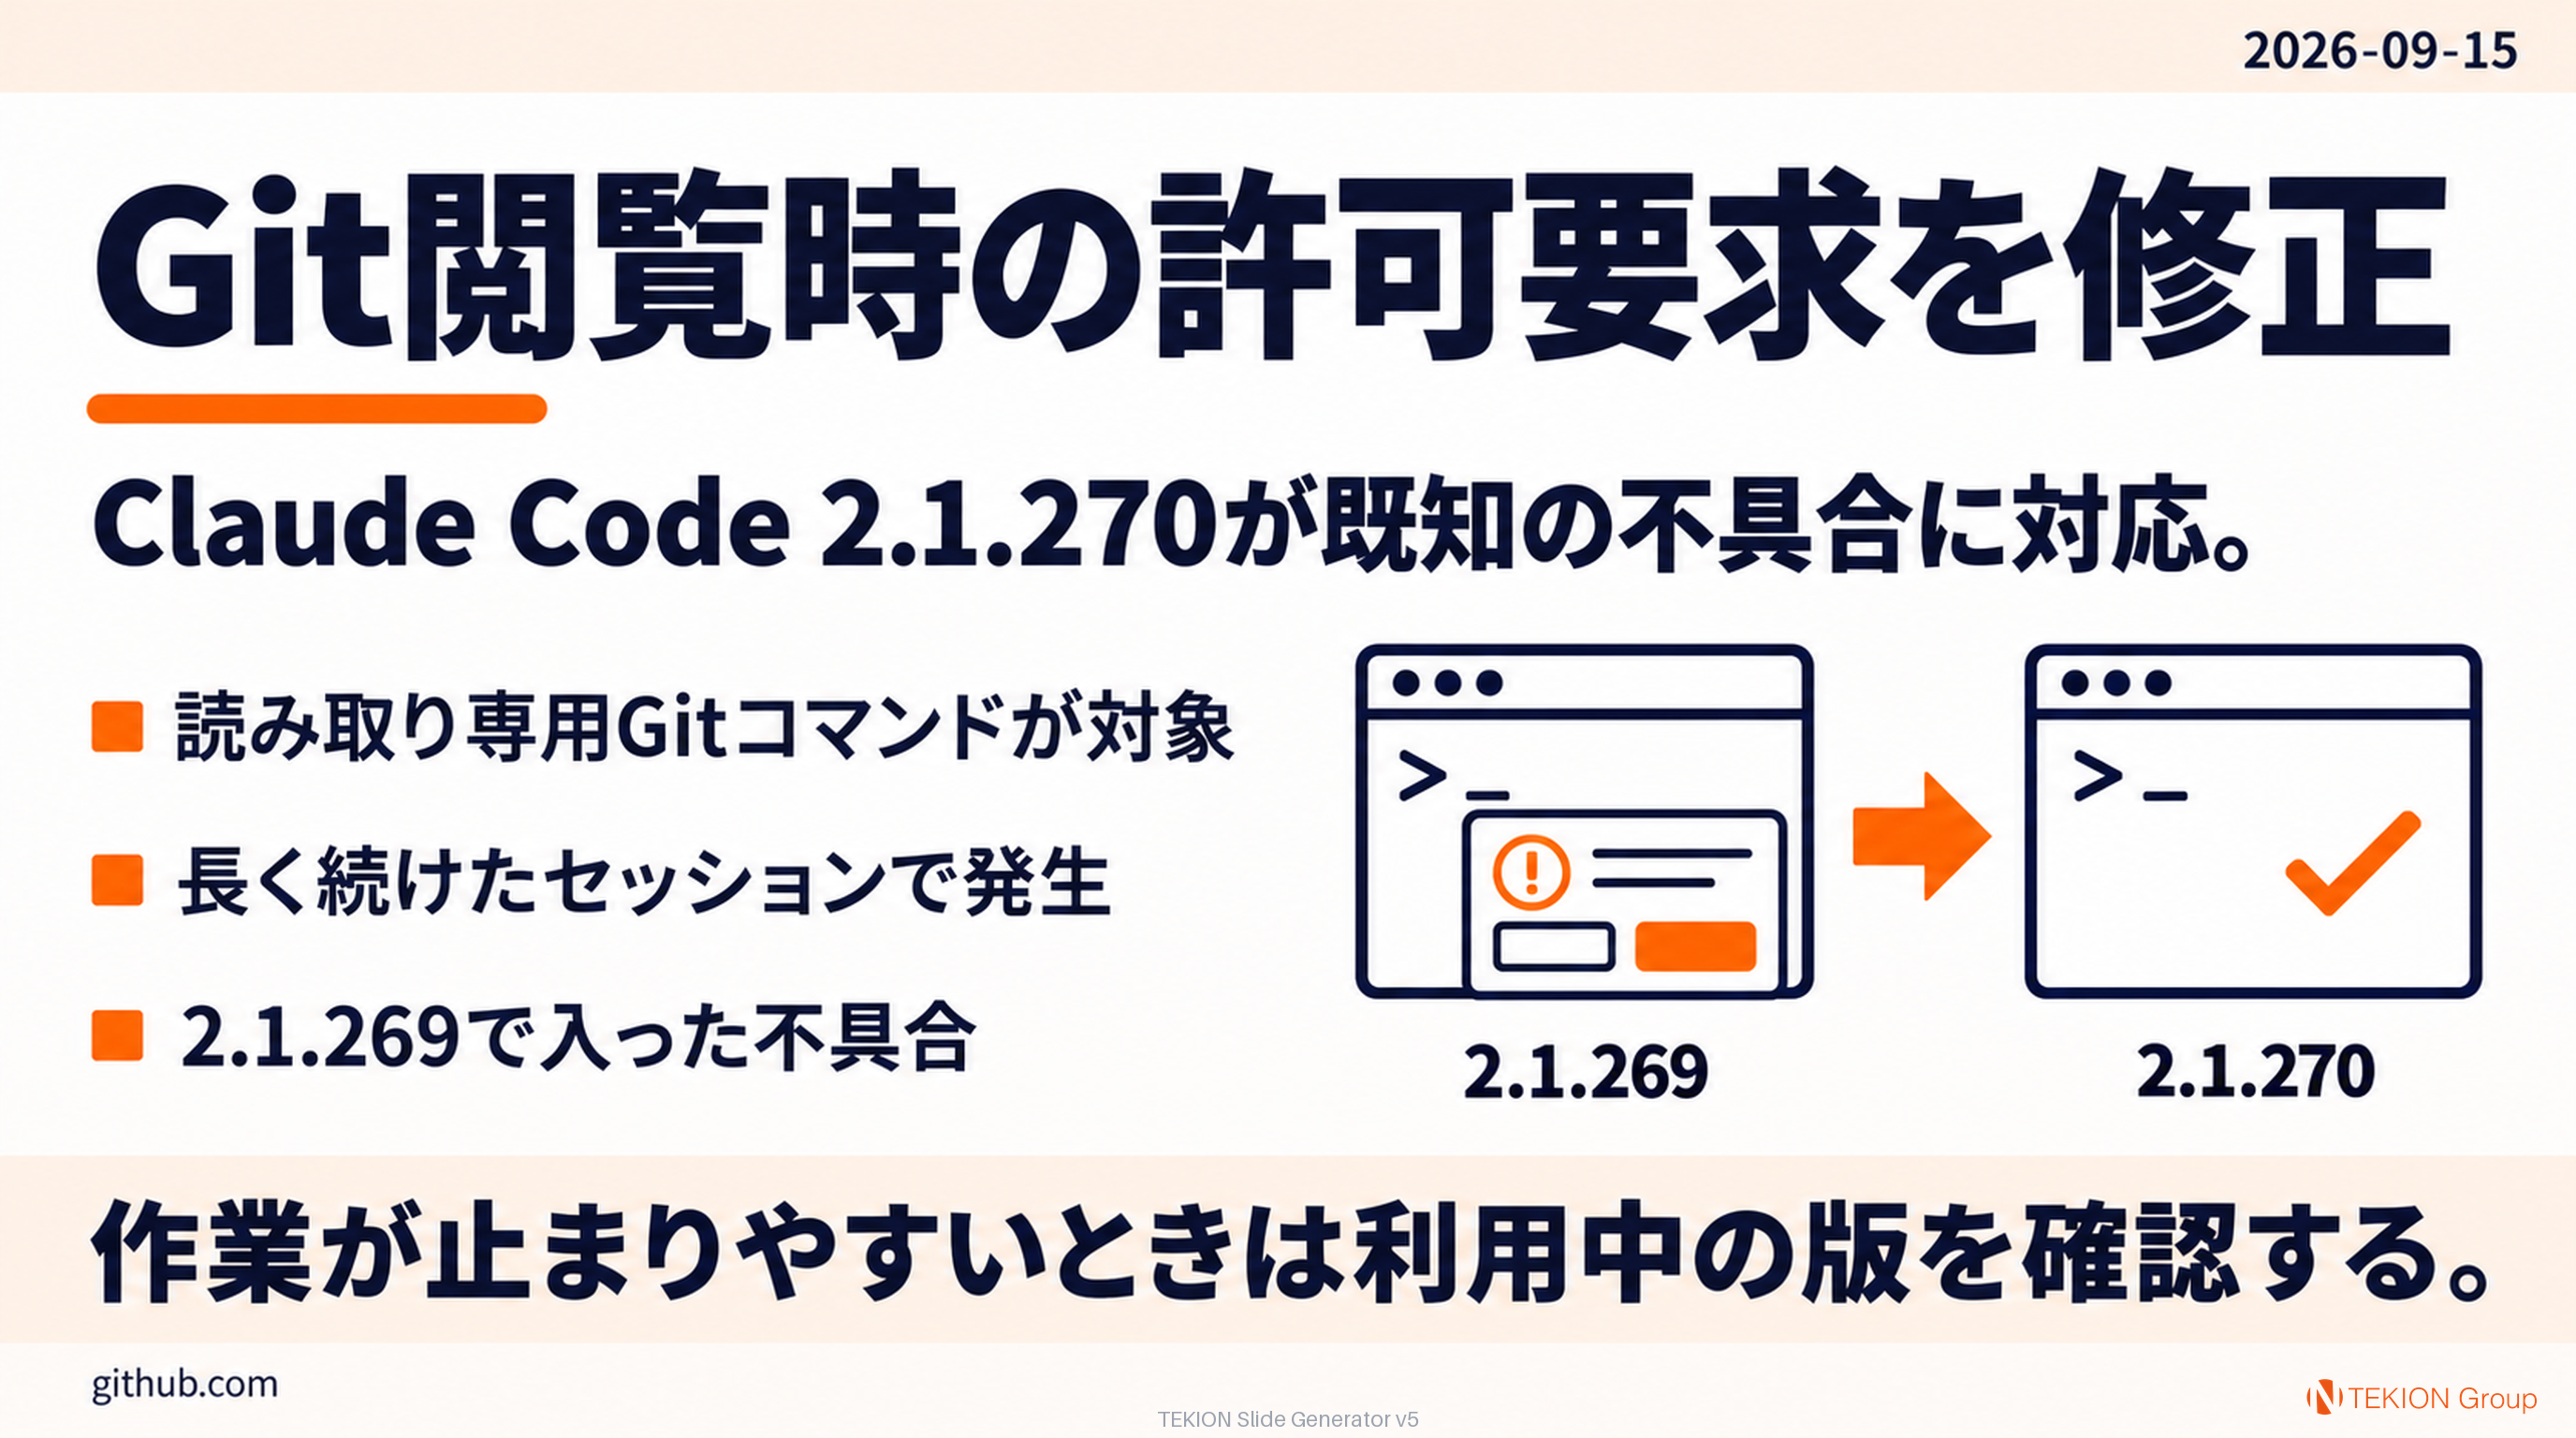
Claude Code 2.1.270でGit閲覧時の許可要求を修正

Claude Code 2.1.270でGit閲覧時の許可要求を修正

Claude Code 2.1.270は、長く続いているセッションで、Bashから実行する読み取り専用のGitコマンドにも予期せず許可を求める不具合を修正しました。2.1.269で入った問題への修正です。公開ノートに記載された変更はこの1件です。

キーポイント

  • 対象はBash経由の読み取り専用Gitコマンド
  • しばらく実行していたセッションで発生
  • 2.1.269で入った不具合を2.1.270で修正
差分や履歴の確認で作業が止まりやすくなった人は、利用中の版を確認する手がかりになります。許可を一括で無効化する前に、既知の不具合かを切り分けられます。
ニュース / DEVELOPERS.CLOUDFLARE.COM / NEWS

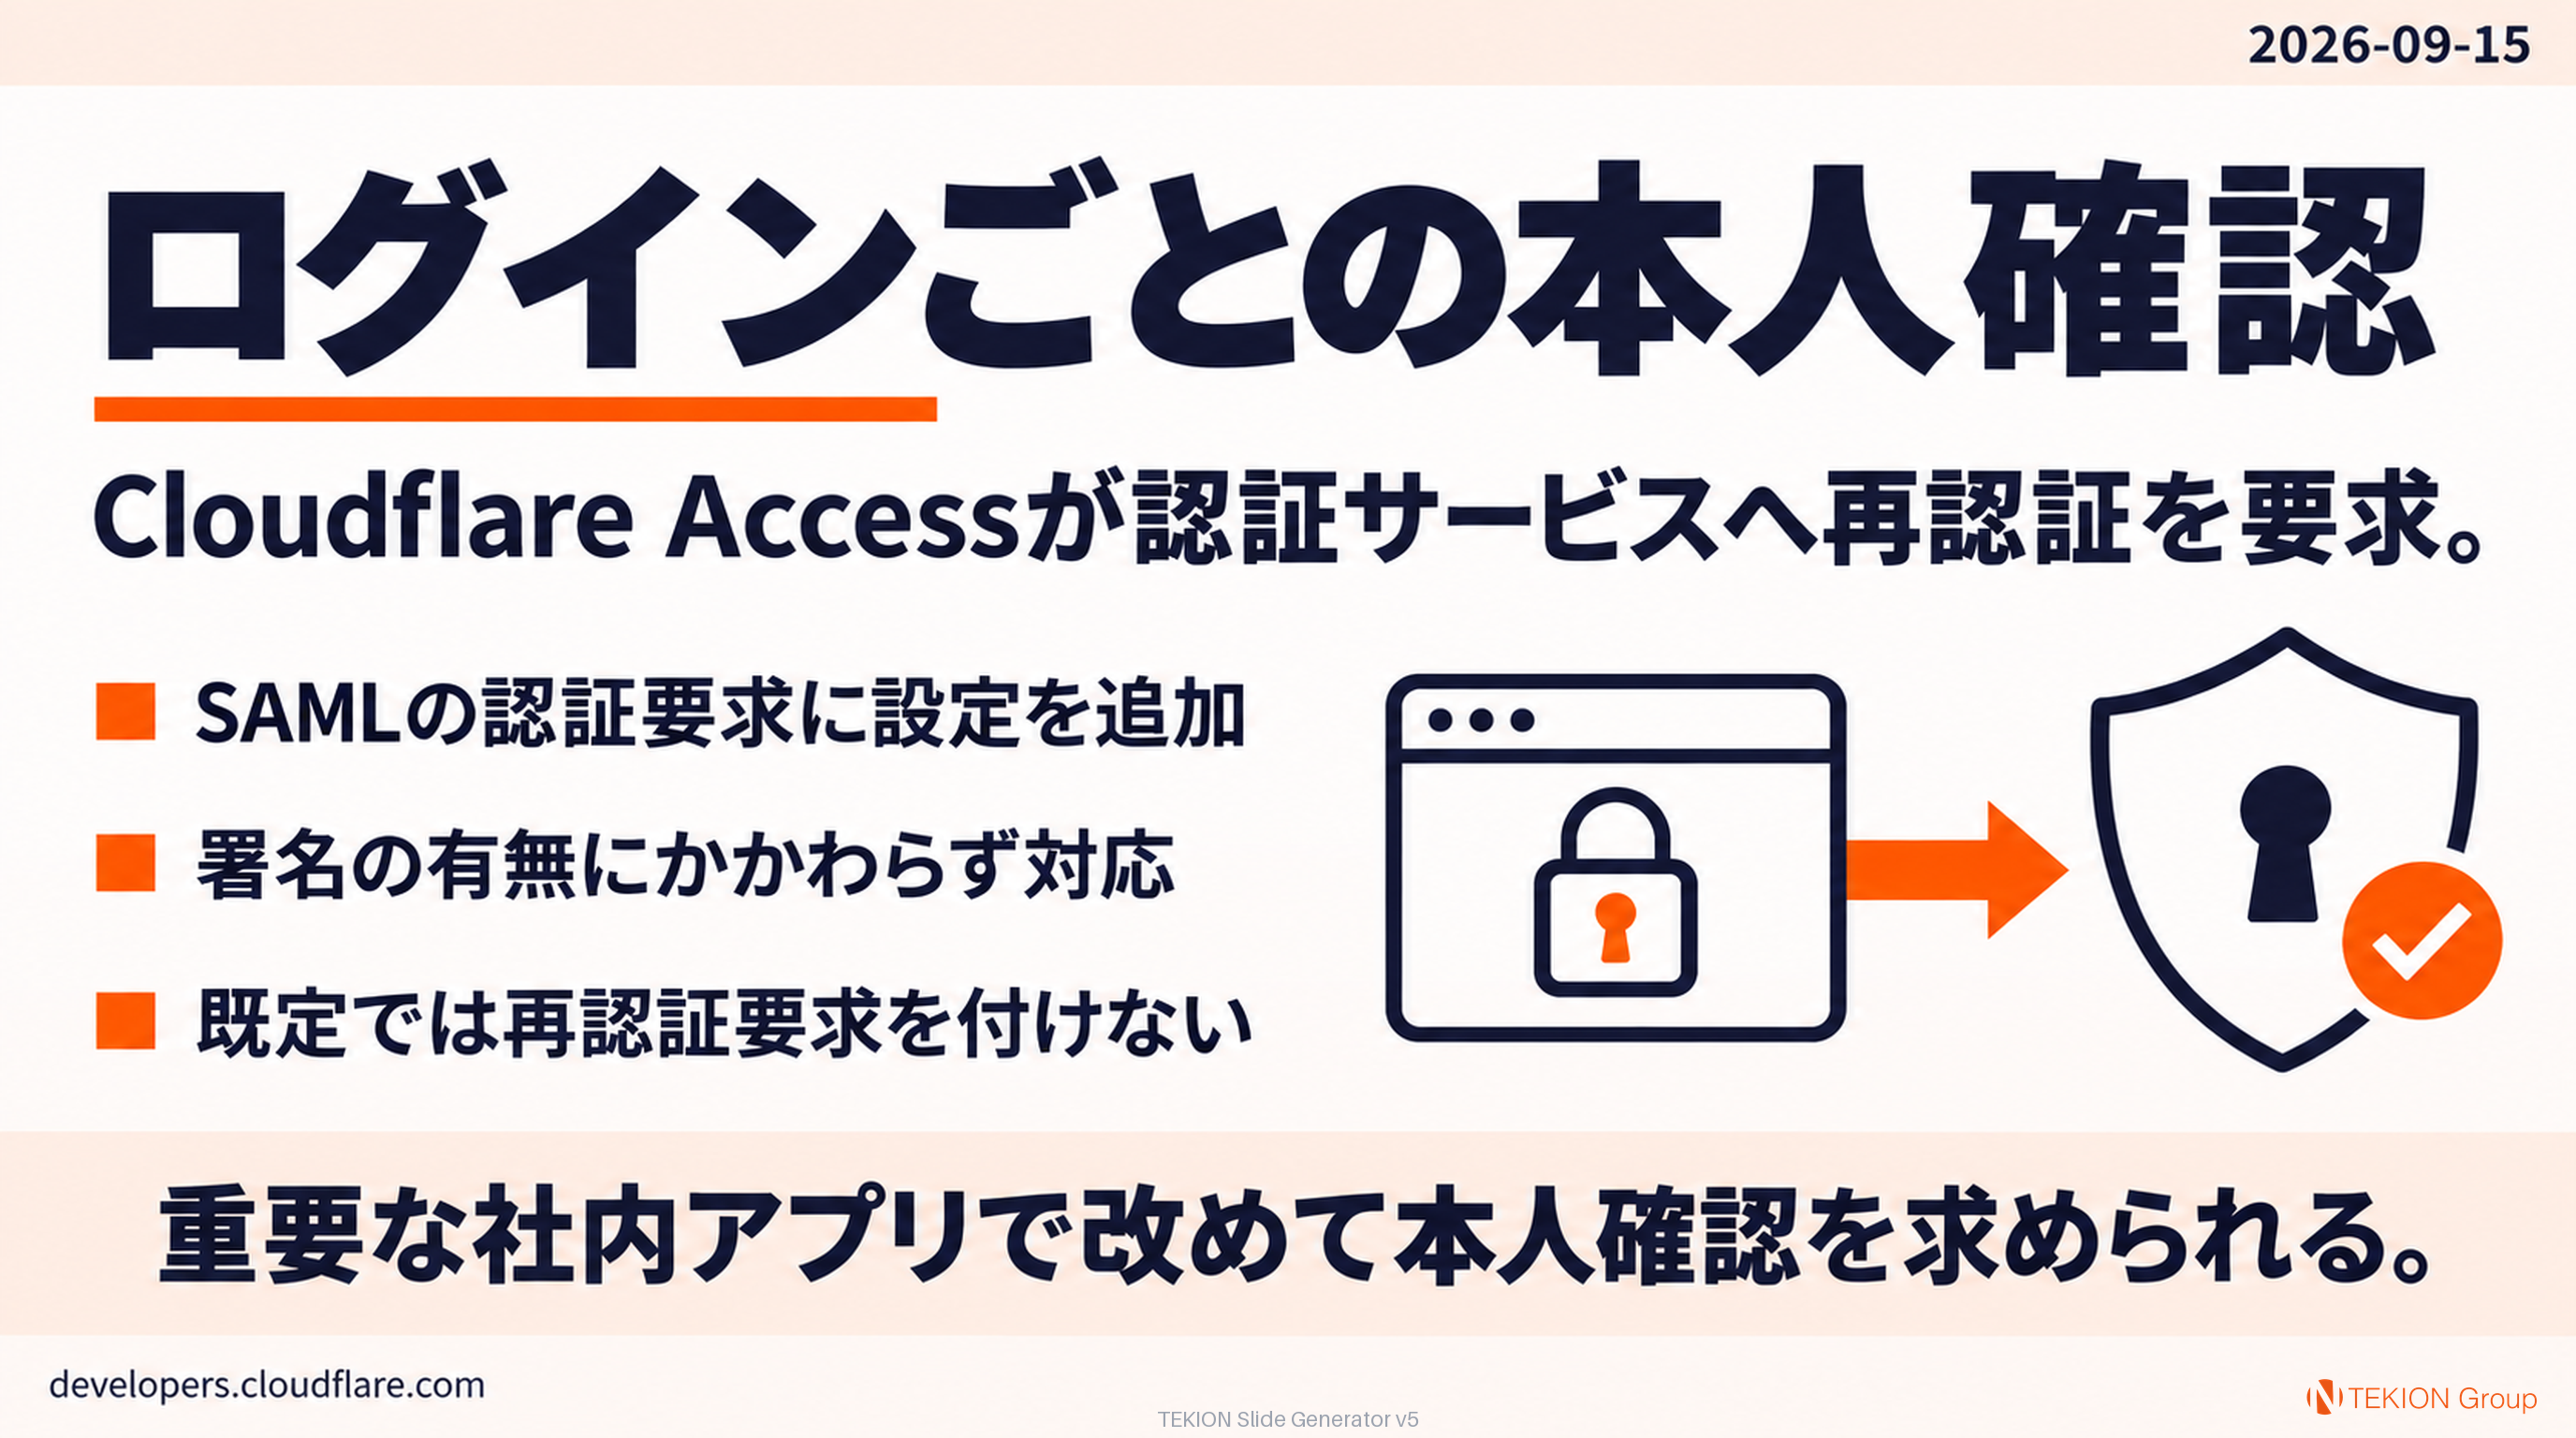
Cloudflare Accessで毎回の再認証を要求

Cloudflare Accessで毎回の再認証を要求

Cloudflare Accessは、SAML方式で連携する認証サービスに対して、ログインのたびに改めて本人確認を求められるようになりました。force_authnを有効にすると、署名の有無にかかわらず認証要求へForceAuthnを付けます。既定値は無効です。

キーポイント

  • 既存の認証セッションだけに頼らないログインを要求
  • 署名付き・署名なしのSAML要求に対応
  • APIではforce_authnをtrueに設定
社内アプリの重要な操作画面など、改めて本人確認を求めたい用途の選択肢です。実際の画面や認証手順は連携先の認証サービスも含めて確認する必要があります。
知見 / WWW.LANGCHAIN.COM / NEWS

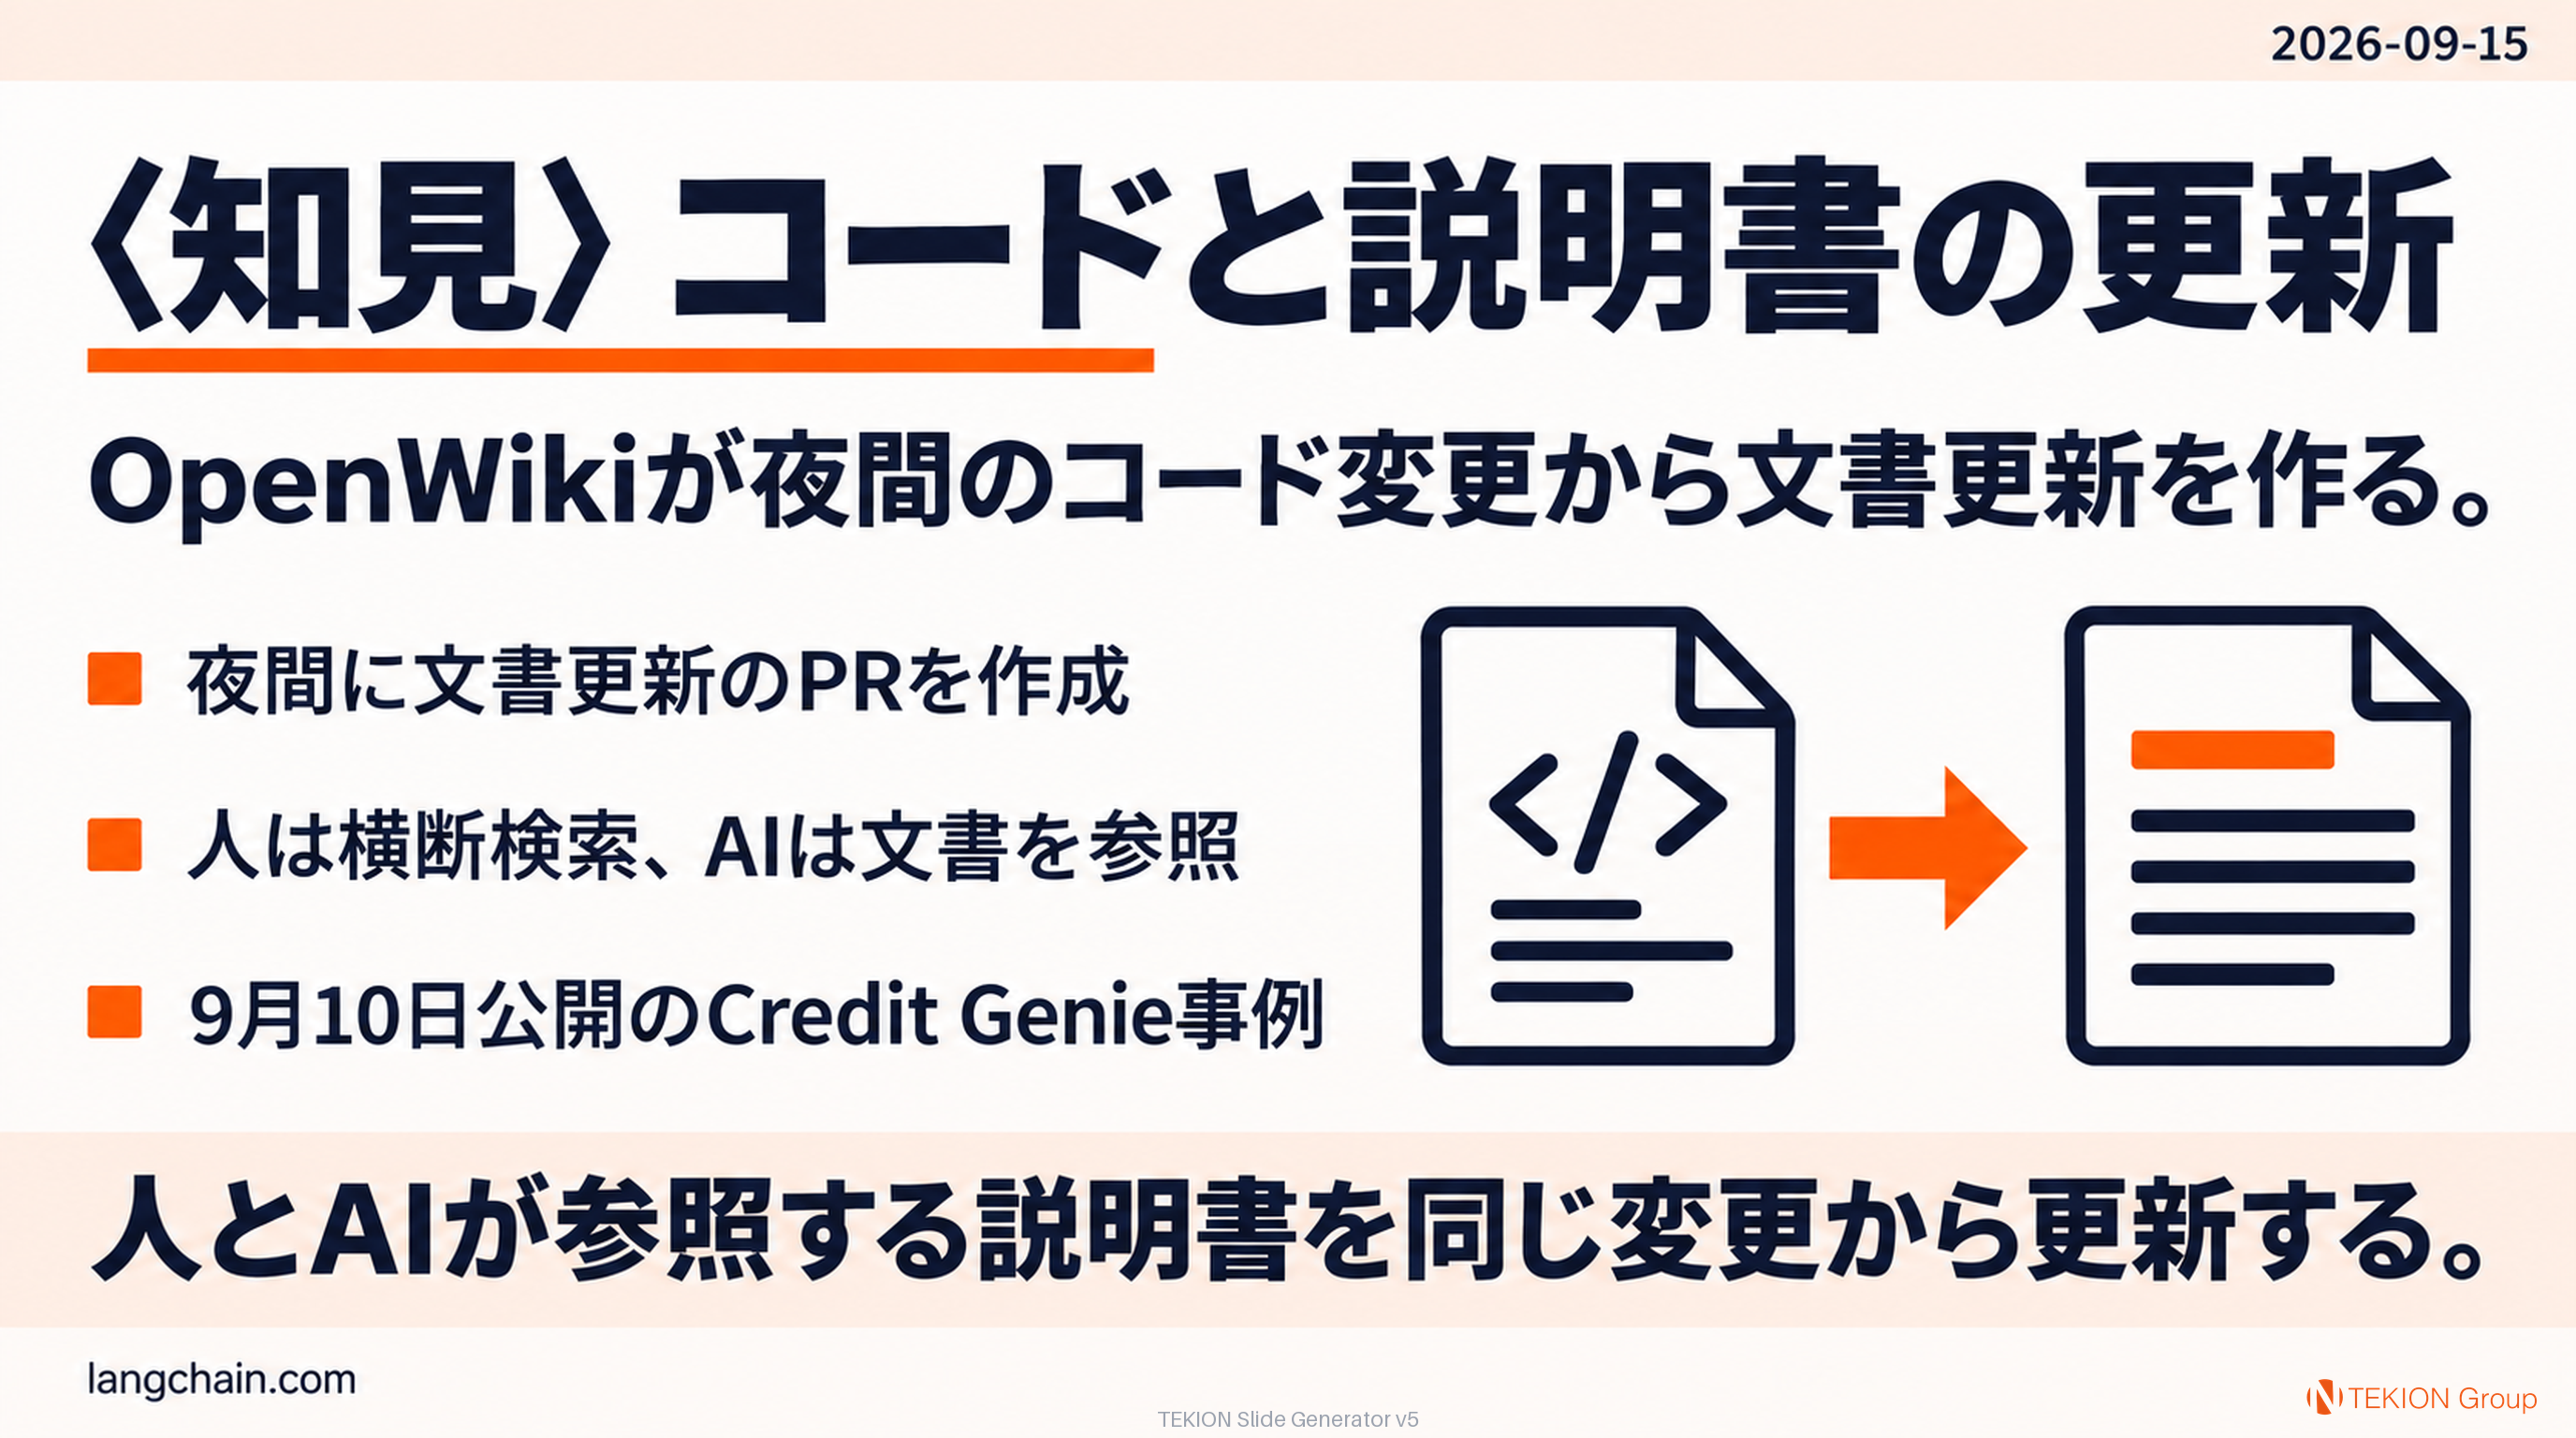
〈知見〉OpenWikiでコードと説明書を一緒に更新

〈知見〉OpenWikiでコードと説明書を一緒に更新

Credit Genieの導入事例では、OpenWikiが夜間にコードの変更を調べ、説明書の更新をプルリクエストとして作成します。各リポジトリの文書は検索用ポータルへ集約し、AIにも変更前にopenwikiフォルダーを読むよう指示しています。9月10日公開の事例を、説明書の保守方法として紹介します。

キーポイント

  • 夜間の変更確認から説明書更新のPRを作成
  • 人は横断検索ポータル、AIはリポジトリ内の文書を参照
  • リポジトリ間の依存関係との連携は今後の計画
人が読む説明書とAIに渡す文脈を、同じコード変更から更新する考え方が参考になります。この事例には更新PRの自動マージも含まれますが、導入時は文書の正しさを確かめる工程を設けたいところです。
📄 PDFをダウンロード 🧵 X スレッドで読む