🔧 セキュリティ / フレームワーク / NEXT.JS BLOG / GITHUB SECURITY ADVISORY / NEWS
Next.js が8月のセキュリティ更新を1日前倒しで公開 — 認証不要のリモートコード実行が2件
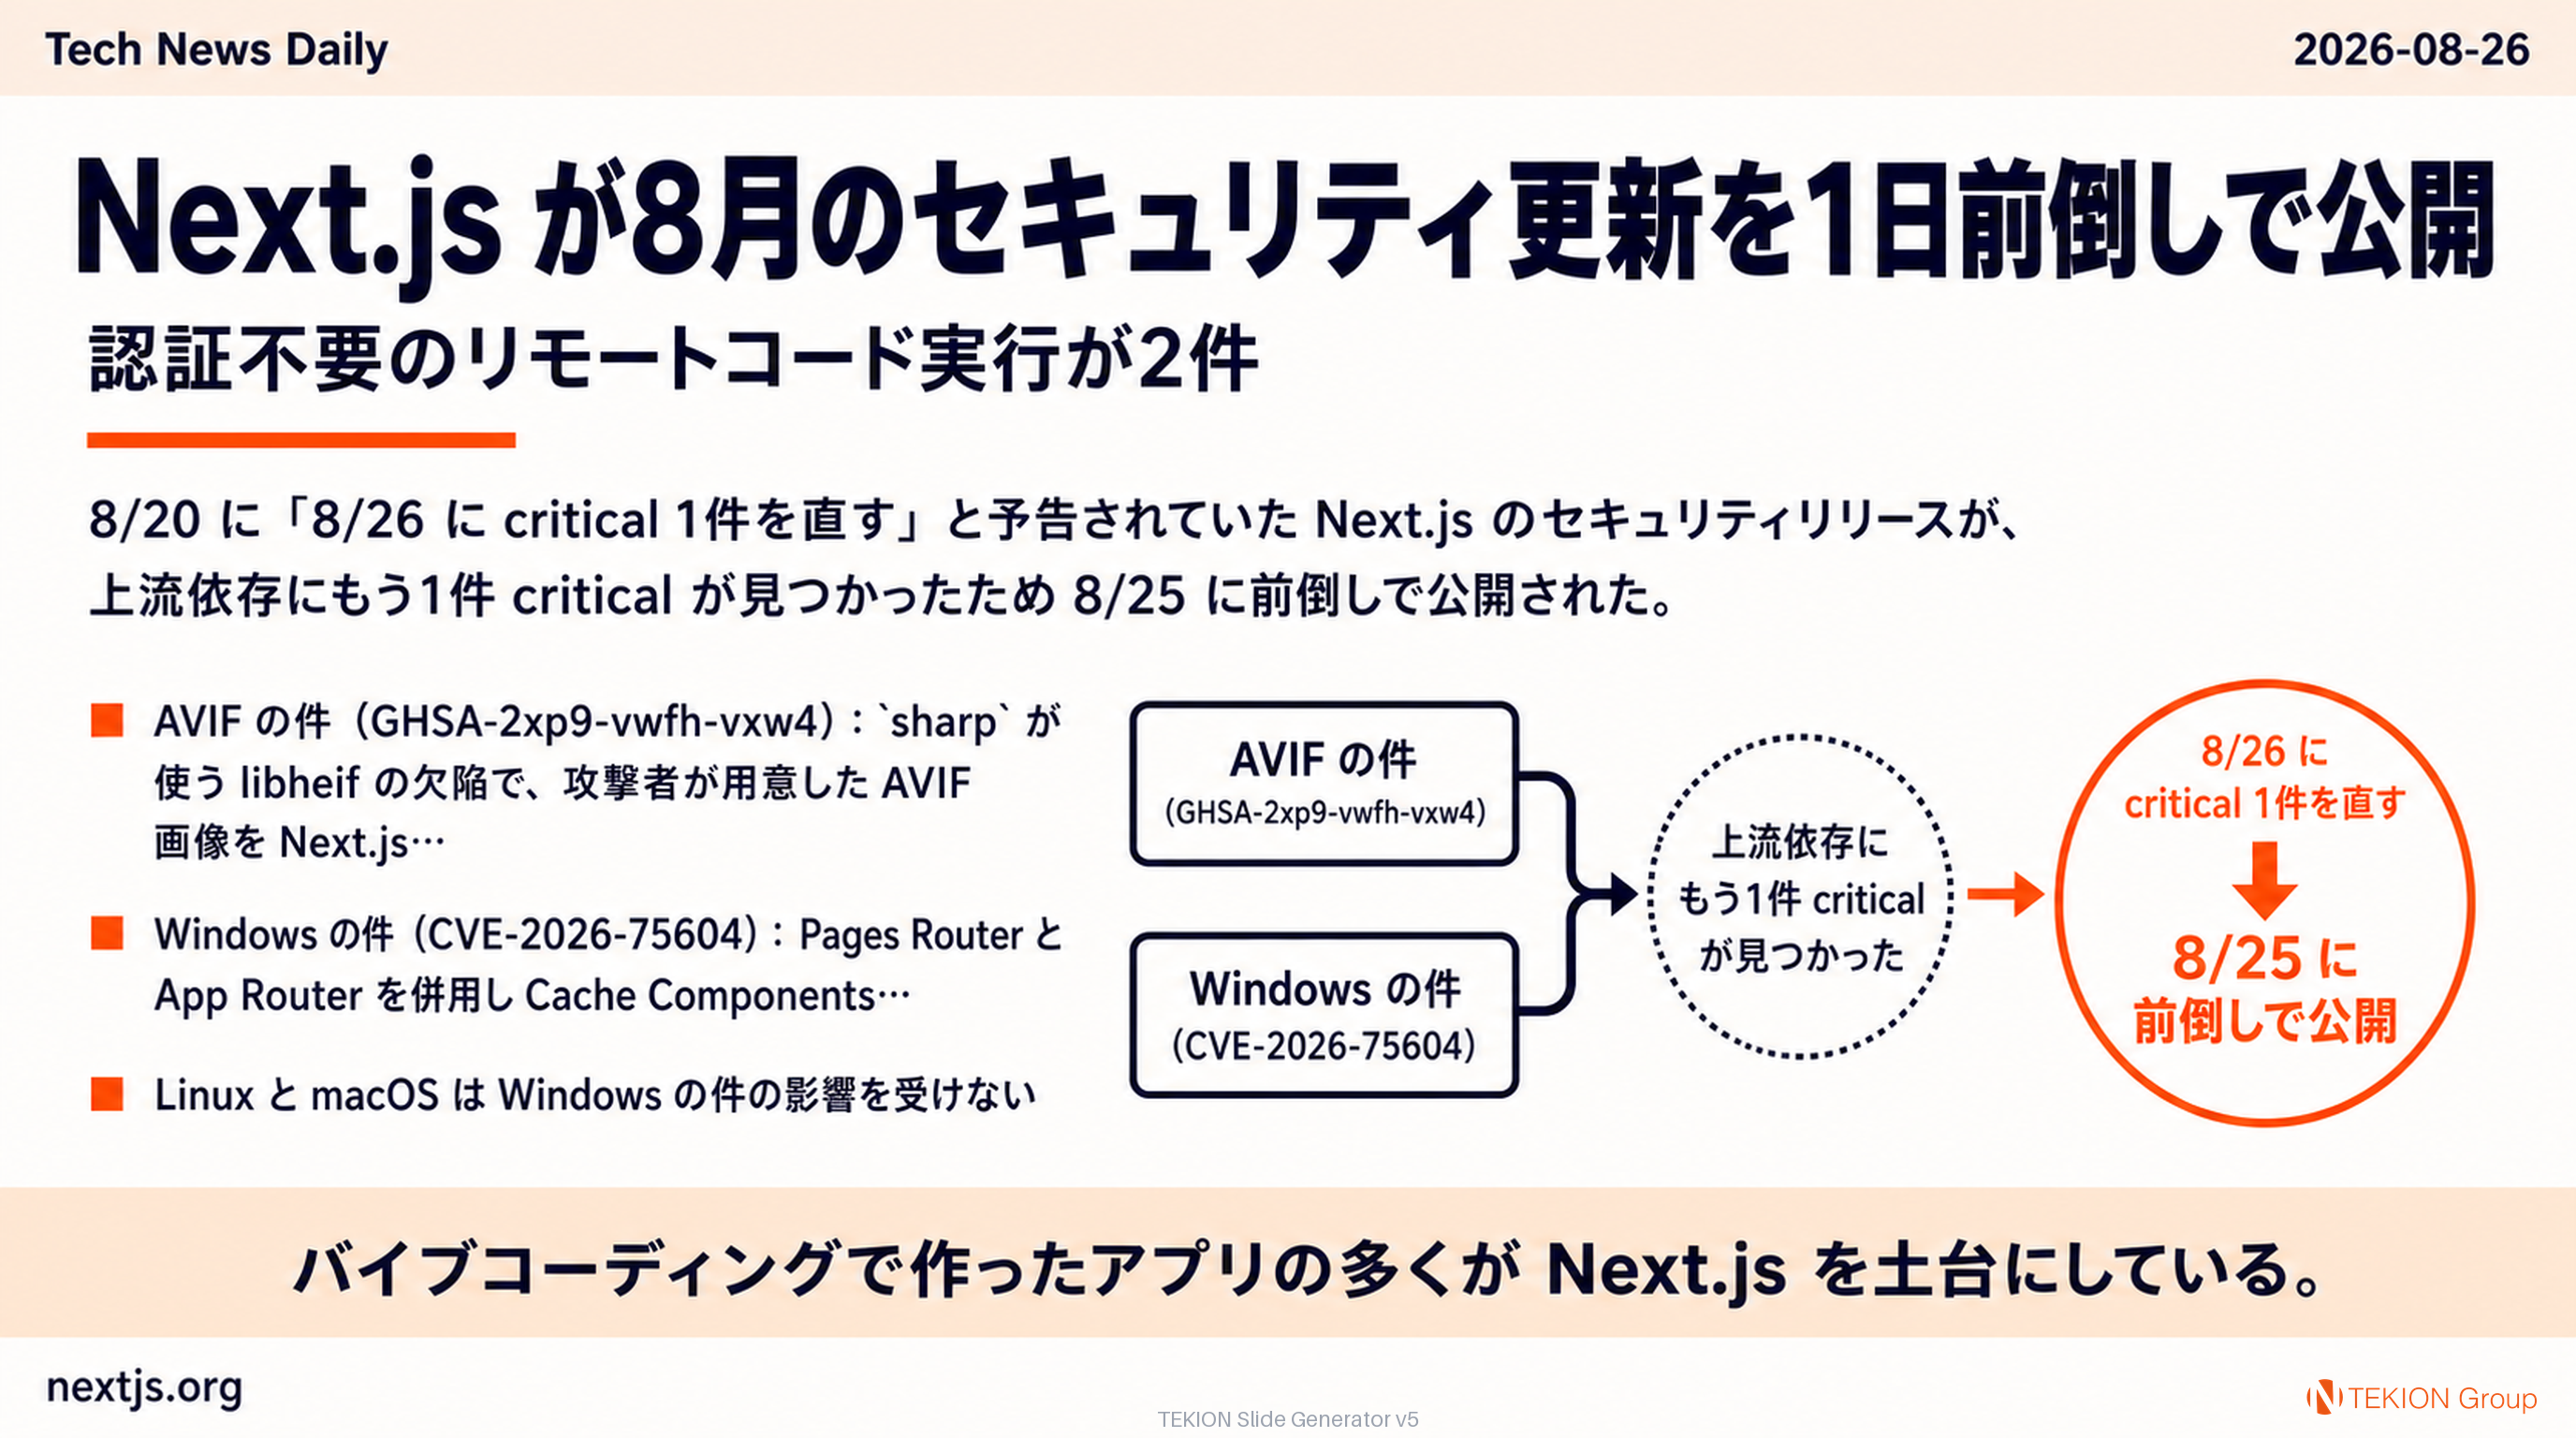
8/20 に「8/26 に critical 1件を直す」と予告されていた Next.js のセキュリティリリースが、上流依存にもう1件 critical が見つかったため 8/25 に前倒しで公開された。修正版は v16.3.3 (Active LTS) と v15.5.24 (Maintenance LTS)。2件とも認証不要のリモートコード実行で、片方は Windows ホストに回避策がない。
キーポイント
- AVIF の件(GHSA-2xp9-vwfh-vxw4): `sharp` が使う libheif の欠陥で、攻撃者が用意した AVIF 画像を Next.js が最適化した時点で認証不要の RCE。修正版は上流が直るまで AVIF 最適化を無効化して回避している
- Windows の件(CVE-2026-75604): Pages Router と App Router を併用し Cache Components を使っていないアプリが、Windows のファイルシステム上で動いている場合に認証不要の RCE。既知の回避策なし
- Linux と macOS は Windows の件の影響を受けない
- 対処は `npm install next@16.3.3`(16.3系)または `npm install next@15.5.24`(15.5系)だけ
- 8/20 の事前告知では critical 1件・8/26 予定だったが、上流依存にもう1件見つかったとして日程が前倒しになった
- 報告経路は Vercel の Open Source Bug Bounty(HackerOne)
バイブコーディングで作ったアプリの多くが Next.js を土台にしている。特に AVIF の件は「画像を置いてあるだけ」で刺さるので、自分の書いたコードが安全かどうかとは無関係に該当する。バージョンを上げるだけで済む話なので、デプロイ済みのものも含めて今日中に片付けたい。